
«123456», «password», el nombre del perro seguido del año de nacimiento… Todavía hoy, millones de personas protegen su correo, su banco y sus redes sociales con contraseñas que un programa puede adivinar en segundos. Y lo que es peor: usan la misma en todas partes, de modo que cuando se filtra una, caen todas.
Crear contraseñas seguras no tiene por qué ser complicado ni obligarte a memorizar decenas de claves imposibles. En esta guía te explicamos cómo hacerlo de forma práctica.
¿Cómo roban las contraseñas?
- Filtraciones de datos: cuando una web sufre un ataque, las contraseñas de sus usuarios pueden acabar publicadas. Los delincuentes prueban esas mismas combinaciones en otros servicios (lo que se conoce como credential stuffing).
- Ataques de fuerza bruta y diccionario: programas que prueban millones de combinaciones, empezando por las palabras y patrones más comunes.
- Phishing: páginas y mensajes falsos que te engañan para que escribas tu contraseña.
- Malware: programas que registran lo que escribes.
Una buena contraseña te protege de los dos primeros. Para los demás, necesitas además la verificación en dos pasos y prudencia.
Qué hace segura a una contraseña
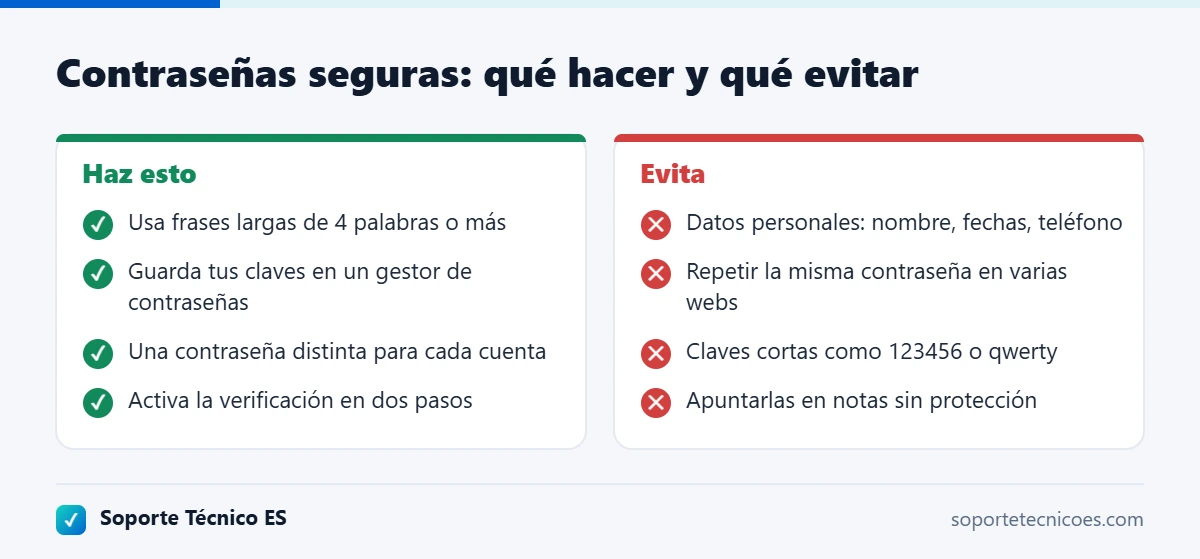
- Longitud: es el factor más importante. Cada carácter adicional multiplica las combinaciones posibles. Apunta a al menos 12-16 caracteres.
- Imprevisibilidad: nada de datos personales (nombres, fechas, teléfonos), palabras sueltas del diccionario ni secuencias como «qwerty» o «1234».
- Variedad: combinar mayúsculas, minúsculas, números y símbolos aumenta la complejidad.
- Exclusividad: una contraseña distinta para cada servicio. Esto es tan importante como todo lo anterior.
Método 1: la frase de contraseña
Una de las técnicas más eficaces y fáciles de recordar es usar una frase de contraseña (passphrase): varias palabras aleatorias unidas, con algún número o símbolo.
Por ejemplo, imagina una escena absurda que puedas visualizar, como una tortuga que toca la guitarra en un volcán, y conviértela en algo así como Tortuga-Guitarra-Volcan-47!. Es larga, no tiene relación contigo y es fácil de recordar.
Importante: no uses los ejemplos de este artículo ni de ningún otro sitio, y evita frases famosas, refranes o letras de canciones, porque los programas de ataque también las prueban.
Método 2: la frase convertida en siglas
Otra técnica es tomar una frase personal que solo tú conozcas y usar la primera letra de cada palabra, añadiendo números y símbolos. Por ejemplo, una frase sobre un recuerdo concreto con un año y un símbolo en medio. El resultado parece aleatorio, pero tú sabes reconstruirlo.
Método 3 (el mejor): un gestor de contraseñas
Si cada cuenta necesita una contraseña diferente y robusta, es imposible recordarlas todas. Para eso existen los gestores de contraseñas:
- Generan contraseñas largas y aleatorias para cada web.
- Las guardan cifradas y las rellenan automáticamente.
- Solo tienes que recordar una contraseña maestra, que debe ser muy robusta (usa el método de la frase).
- Te protegen contra el phishing: solo rellenan tus datos en la web real, no en una copia con otra dirección.
Opciones populares:
- El gestor de Google (integrado en Chrome y Android) o el de Microsoft Edge: cómodos y gratuitos.
- Llavero de iCloud / app Contraseñas en iPhone y Mac.
- Bitwarden: gratuito, de código abierto y multiplataforma.
- KeePassXC: gratuito y sin nube; guarda la base de datos en tu propio equipo.
Las llaves de acceso (passkeys): el futuro sin contraseñas
Cada vez más servicios, como Google, Microsoft, Apple, WhatsApp o Amazon, permiten iniciar sesión con llaves de acceso. En lugar de escribir una contraseña, confirmas tu identidad con la huella, el reconocimiento facial o el PIN de tu dispositivo. Son más seguras que las contraseñas porque no se pueden adivinar ni robar con phishing. Si un servicio te las ofrece, actívalas.
Activa siempre la verificación en dos pasos
Incluso la mejor contraseña puede filtrarse. La verificación en dos pasos añade una segunda barrera: un código en tu móvil o una confirmación en una app. Actívala al menos en tu correo, tu banco y tus redes sociales.
Comprueba si tus contraseñas se han filtrado
- El gestor de contraseñas de Google tiene una función de Revisión de contraseñas que avisa de claves filtradas, repetidas o débiles.
- Los gestores de Microsoft Edge, Apple y Bitwarden ofrecen avisos similares.
- La web Have I Been Pwned te permite comprobar si tu correo aparece en filtraciones conocidas.
Si alguna aparece comprometida, cámbiala de inmediato, empezando por tu correo electrónico, que es la llave para recuperar todas las demás.
Errores comunes que debes evitar
- Reutilizar la misma contraseña en varios sitios.
- Cambiar solo un número al final (Clave1, Clave2…): es lo primero que prueban los atacantes.
- Apuntarlas en un papel pegado al monitor o en una nota sin protección en el móvil.
- Compartirlas por WhatsApp o correo.
- Guardarlas en el navegador de un ordenador compartido.
Preguntas frecuentes
¿Cada cuánto debo cambiar mis contraseñas?
Las recomendaciones actuales indican que no es necesario cambiarlas periódicamente si son robustas y únicas. Cámbialas cuando sospeches que se han filtrado o cuando un servicio te avise de un problema de seguridad.
¿Es seguro guardar las contraseñas en el navegador?
Los gestores integrados de Chrome, Edge, Safari o Firefox son razonablemente seguros, sobre todo si proteges tu cuenta con verificación en dos pasos y tu dispositivo con un bloqueo de pantalla. Evítalos en ordenadores compartidos.
¿Qué pasa si olvido la contraseña maestra del gestor?
En muchos gestores no hay forma de recuperarla, precisamente por seguridad. Elige una frase que puedas recordar y guarda una copia en papel en un lugar seguro de tu casa.
Conclusión
Una contraseña segura es larga, imprevisible y única para cada servicio. Para recordarlas sin esfuerzo, usa frases de contraseña y, sobre todo, un gestor de contraseñas. Complementa todo con la verificación en dos pasos y adopta las llaves de acceso cuando estén disponibles. Son pequeños cambios que protegen enormemente tu vida digital.